Internet ngày càng trở thành một phần không thể thiếu trong cuộc sống, từ ngân hàng, mua sắm, làm việc cho đến các thủ tục hành chính. Nhưng khi ngày càng nhiều thông tin cá nhân và giao dịch được đưa lên môi trường số, những cuộc tấn công mạng cũng trở nên tinh vi hơn.
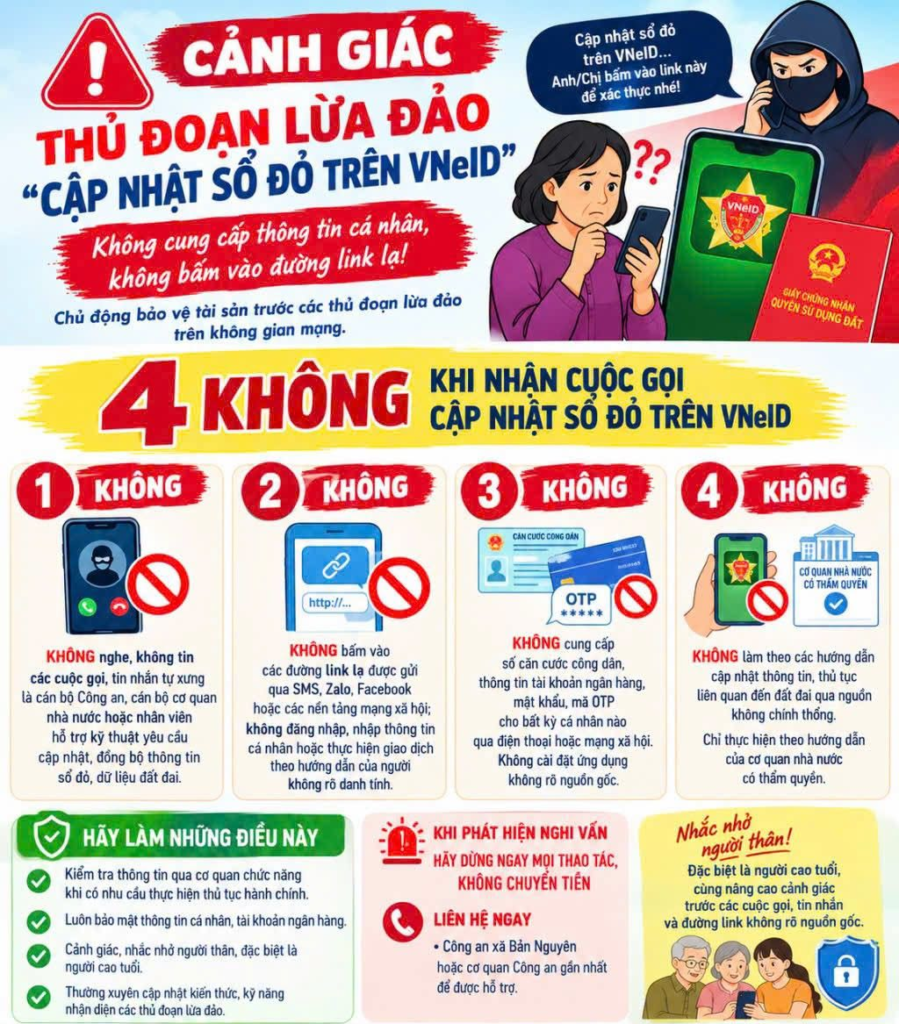
Một ví dụ đáng chú ý tại Việt Nam trong năm 2026 là các chiêu trò giả danh cán bộ để hướng dẫn người dân “tích hợp sổ đỏ/sổ hồng vào VNeID”. Kẻ gian không nhất thiết phải tấn công trực tiếp vào hệ thống của Nhà nước. Thay vào đó, chúng khai thác tâm lý tin tưởng của người dùng, kết hợp với website giả mạo, ứng dụng độc hại, mã QR và các thủ thuật đánh cắp thông tin để tiếp cận tài khoản ngân hàng.
Đáng chú ý, câu chuyện này xuất hiện trong bối cảnh việc số hóa dữ liệu đất đai và tích hợp Giấy chứng nhận quyền sử dụng đất trên VNeID thực sự đang được triển khai thí điểm. Chính yếu tố “có thật” này khiến người dân càng khó nhận biết đâu là quy trình chính thức và đâu là kịch bản lừa đảo.
Mối đe dọa an ninh mạng đang thay đổi như thế nào?
Trước đây, khi nói đến cybersecurity, nhiều người thường nghĩ đến virus, hacker tấn công website hoặc phần mềm độc hại.
Ngày nay, ranh giới giữa tấn công công nghệ và thao túng con người ngày càng trở nên mờ nhạt.
Một cuộc tấn công có thể bắt đầu bằng một cuộc gọi rất bình thường:
“Tôi là cán bộ hỗ trợ cập nhật thông tin đất đai của anh/chị.”
Sau đó, nạn nhân được yêu cầu truy cập một website, tải ứng dụng, cung cấp thông tin cá nhân hoặc thực hiện một thao tác trên ứng dụng ngân hàng.
Về mặt kỹ thuật, kẻ tấn công có thể sử dụng nhiều công cụ khác nhau. Nhưng điểm yếu đầu tiên chúng khai thác lại chính là niềm tin của người dùng.
Báo cáo về tình hình an toàn thông tin tại Việt Nam trong quý I/2026 cho thấy quy mô vấn đề rất lớn. Theo số liệu được Cổng thông tin của Bộ Tư pháp dẫn từ Viettel Cyber Security, có 165 vụ lộ lọt dữ liệu, liên quan hơn 473,7 triệu bản ghi dữ liệu và hơn 2 TB thông tin bị lộ lọt trong quý này. Số vụ lộ lọt được ghi nhận cũng tăng mạnh so với cùng kỳ các năm trước.
Điều đó cho thấy bảo mật thông tin cá nhân không còn là vấn đề chỉ dành cho các chuyên gia công nghệ. Nó liên quan trực tiếp đến người dùng thông thường.
Case study: Lừa đảo “tích hợp sổ đỏ vào VNeID”
Một trong những ví dụ điển hình gần đây là thủ đoạn giả danh cán bộ để yêu cầu người dân cập nhật hoặc số hóa thông tin sổ đỏ/sổ hồng trên VNeID.
Công an tỉnh Phú Thọ đã cảnh báo về thủ đoạn này. Theo cảnh báo, đối tượng có thể giả danh cán bộ Công an, cán bộ cơ quan Nhà nước hoặc nhân viên hỗ trợ kỹ thuật, sau đó liên hệ qua điện thoại, Zalo, SMS hoặc mạng xã hội và thông báo rằng người dân cần cập nhật, đồng bộ thông tin sổ đỏ trên VNeID.
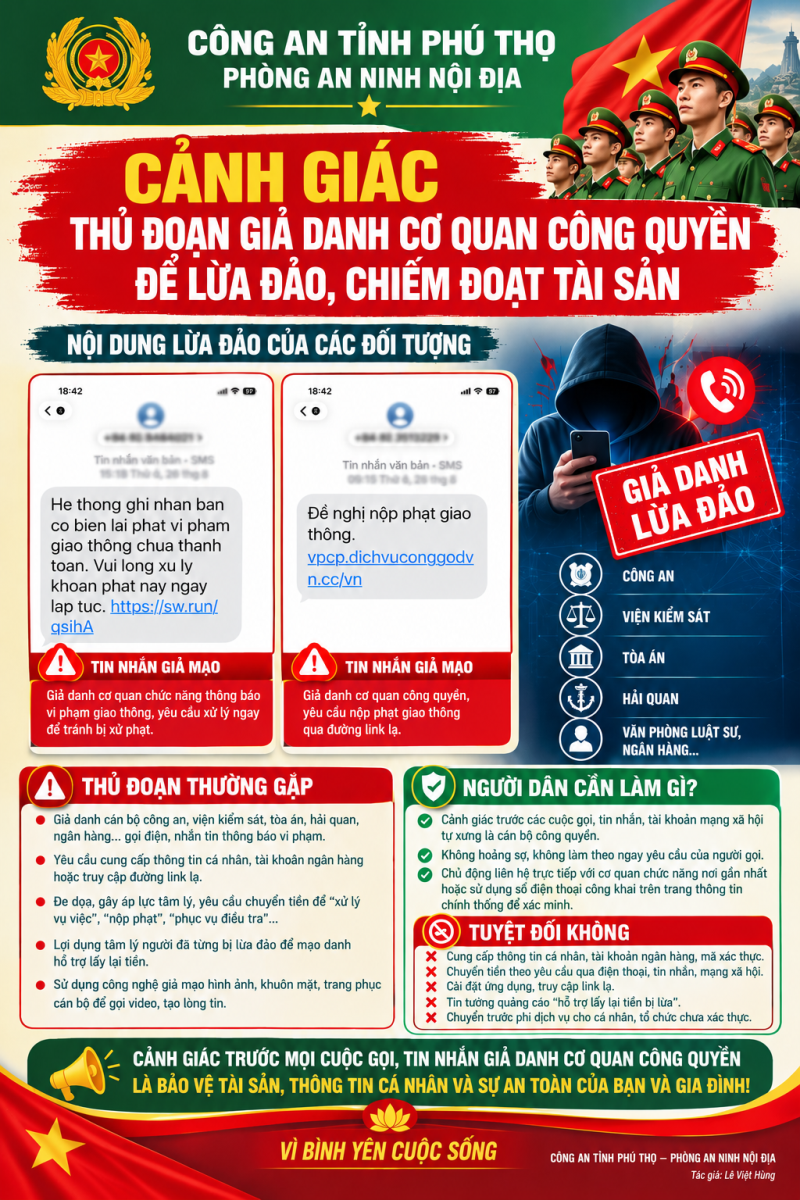
VTV cũng ghi nhận cảnh báo tương tự tại nhiều địa phương như Hải Phòng, Hà Nội, Hưng Yên, Nghệ An và Lâm Đồng. Một số kịch bản yêu cầu người dân tải ứng dụng có đuôi .apk hoặc truy cập website giả mạo, sau đó phần mềm độc hại có thể được sử dụng để đánh cắp OTP và thông tin ngân hàng.
Vì sao chiêu lừa này dễ khiến người dùng tin?
Đây là điểm rất đáng chú ý.
Nếu một kẻ lừa đảo gọi điện và nói:
“Anh/chị trúng thưởng, hãy cung cấp thông tin ngân hàng.”
nhiều người có thể nghi ngờ ngay.
Nhưng nếu chúng nói:
“Thông tin sổ đỏ của anh/chị chưa được đồng bộ, cần cập nhật lên VNeID.”
thì câu chuyện nghe có vẻ hợp lý hơn, đặc biệt trong bối cảnh Việt Nam đang đẩy mạnh số hóa dữ liệu đất đai.
Chính phủ đã phê duyệt đề án phát triển VNeID giai đoạn 2026–2030, trong đó định hướng tích hợp giấy tờ công dân và mở rộng các tiện ích số trên nền tảng này.
Song song với đó, việc làm sạch và kết nối dữ liệu đất đai với VNeID cũng đang được triển khai thực tế. Chẳng hạn, Cục C06 cho biết Thanh Hóa đã thí điểm tích hợp Giấy chứng nhận quyền sử dụng đất trên VNeID, với quá trình làm sạch, chuẩn hóa và đối chiếu dữ liệu trước khi kết nối.
Nói cách khác, kẻ lừa đảo đang lợi dụng một quá trình số hóa có thật để tạo ra một quy trình giả.
Một kịch bản tấn công có thể diễn ra như thế nào?
Theo cảnh báo của Công an Gia Lai tháng 8/2026, một kịch bản được ghi nhận có thể bắt đầu bằng cuộc gọi tự xưng là cán bộ Văn phòng Đăng ký đất đai hoặc cơ quan chức năng.
Đối tượng có thể nói rằng người dân cần:
- tích hợp thông tin VNeID;
- liên kết mã số thuế;
- hoàn thiện thủ tục đất đai;
- kiểm tra thông tin;
- hoặc thực hiện nghĩa vụ thuế liên quan đến đất.
Sau đó, nạn nhân có thể được hướng dẫn truy cập website giả mạo, tra cứu thông tin, quét CCCD hoặc thực hiện các bước trên ứng dụng ngân hàng.
Một trong những bước nguy hiểm nhất là quét mã QR.
Mã QR vốn rất quen thuộc trong thanh toán và đăng nhập, vì vậy người dùng có thể mất cảnh giác. Nhưng nếu mã QR dẫn đến một giao dịch chuyển tiền hoặc một trang web độc hại, việc quét mã có thể trở thành bước tiếp theo trong chuỗi tấn công.
Công an Gia Lai đặc biệt cảnh báo người dân không quét mã QR do người lạ gửi, không cung cấp OTP, mật khẩu, mã PIN hoặc thông tin ngân hàng theo hướng dẫn qua điện thoại.
Từ “lừa đảo” đến tấn công bằng malware
Không phải mọi cuộc tấn công đều dừng ở việc dụ nạn nhân chuyển tiền.
Một số kịch bản còn tìm cách cài phần mềm độc hại (malware) vào điện thoại.
Ví dụ, người dùng có thể nhận được tin nhắn:
“Tải ứng dụng VNeID cập nhật để hoàn tất thủ tục.”
Sau đó, một đường link được gửi tới.
Ứng dụng có thể được đặt tên gần giống một ứng dụng chính thức, sử dụng logo quen thuộc hoặc giao diện được thiết kế để tạo cảm giác đáng tin cậy.
Nếu người dùng cài ứng dụng từ nguồn không chính thức, phần mềm độc hại có thể tìm cách tiếp cận dữ liệu trên thiết bị tùy theo quyền mà người dùng cấp.
Đây là lý do không nên cài ứng dụng từ file APK hoặc đường link được gửi bởi người lạ, đặc biệt khi người gửi tự xưng là cán bộ Nhà nước.
Lộ lọt dữ liệu cá nhân: “mảnh ghép” giúp lừa đảo tinh vi hơn
Một cuộc gọi lừa đảo sẽ thuyết phục hơn nếu kẻ gian biết trước một số thông tin của nạn nhân.
Ví dụ, thay vì gọi:
“Chào anh, chúng tôi cần xác minh thông tin của anh.”
kẻ gian có thể biết tên, số điện thoại, địa chỉ hoặc một số thông tin liên quan đến tài sản.
Điều này khiến nạn nhân dễ nghĩ:
“Họ biết thông tin của mình, chắc đây là cơ quan thật.”
Nhưng việc một người có được thông tin cá nhân của bạn không chứng minh họ là cán bộ Nhà nước.
Bộ Công an cũng đã cảnh báo về nguy cơ dữ liệu cá nhân bị thu thập, mua bán trái phép trên không gian mạng. Theo cảnh báo , lực lượng chức năng phát hiện các tài khoản trong nhiều hội nhóm kín đăng tải, rao bán dữ liệu cá nhân với số lượng lớn.
Đây là một vấn đề lớn hơn nhiều so với một cuộc gọi spam.
Dữ liệu bị lộ có thể trở thành nguyên liệu để xây dựng các cuộc tấn công có chủ đích hơn.
Những dấu hiệu cho thấy bạn có thể đang gặp một cuộc tấn công
Không phải cứ có cuộc gọi từ người tự xưng là cán bộ thì chắc chắn là lừa đảo. Nhưng có một số dấu hiệu cảnh báo mà người dùng nên đặc biệt chú ý.
1. Bị thúc ép phải làm ngay
Ví dụ:
“Anh/chị chỉ có 10 phút để cập nhật.”
“Nếu không thực hiện hôm nay, hồ sơ sẽ bị khóa.”
“Không làm ngay sẽ phát sinh phạt.”
Tâm lý cấp bách khiến người dùng giảm thời gian suy nghĩ và kiểm tra thông tin.
2. Được yêu cầu cài ứng dụng từ link lạ
Đây là dấu hiệu đặc biệt cần cảnh giác.
Không nên cài ứng dụng quan trọng thông qua đường link được gửi qua Zalo, SMS, Messenger hoặc email không xác định.
3. Yêu cầu cung cấp OTP
OTP là thông tin xác thực giao dịch.
Một người tự xưng là cán bộ Nhà nước không có lý do hợp lý để yêu cầu bạn đọc OTP ngân hàng cho họ.
4. Yêu cầu chia sẻ màn hình
Chia sẻ màn hình có thể vô tình làm lộ những thông tin nhạy cảm xuất hiện trên điện thoại.
5. Yêu cầu đổi ngôn ngữ ứng dụng ngân hàng
Công an Gia Lai cũng cảnh báo đây có thể là một bước trong kịch bản dẫn dụ người dân thực hiện giao dịch mà không nhận biết đầy đủ nội dung.
6. Gửi mã QR và yêu cầu quét
Đừng mặc định rằng QR là an toàn chỉ vì nó trông giống mã QR thông thường.
Trước khi xác nhận bất kỳ giao dịch nào, hãy kiểm tra:
Người nhận → số tiền → nội dung → nguồn yêu cầu.
7 nguyên tắc bảo vệ bản thân trước các cuộc tấn công trực tuyến
1. Không cung cấp OTP cho bất kỳ ai
OTP nên được xem như một lớp khóa cuối cùng.
Nếu người khác yêu cầu OTP, hãy dừng giao dịch và xác minh lại.
2. Không cài ứng dụng từ nguồn không rõ
Đặc biệt với những ứng dụng được quảng cáo là:
- VNeID cập nhật;
- Dịch vụ công;
- Hỗ trợ thuế;
- Hỗ trợ đất đai;
- Xác minh CCCD;
- Cập nhật sổ đỏ.
Hãy sử dụng nguồn chính thức thay vì link được gửi trong tin nhắn.
3. Không quét QR khi chưa biết nó dẫn đến đâu
QR chỉ là một phương thức chứa thông tin. Nó không tự động đồng nghĩa với “an toàn”.
4. Không chia sẻ màn hình với người lạ
Đặc biệt khi đang mở:
- ngân hàng;
- ví điện tử;
- email;
- ứng dụng định danh;
- tài liệu cá nhân.
5. Xác minh bằng một kênh khác
Nếu có người gọi và tự xưng là cán bộ, hãy kết thúc cuộc gọi và chủ động liên hệ cơ quan thông qua kênh chính thức.
Đừng gọi lại số điện thoại mà người gọi cung cấp nếu bạn nghi ngờ.
6. Cập nhật hệ điều hành và ứng dụng
Các bản cập nhật thường bao gồm những sửa lỗi bảo mật quan trọng.
7. Giảm lượng thông tin cá nhân công khai
Không nên công khai quá nhiều thông tin như:
- số điện thoại;
- địa chỉ nhà;
- ảnh CCCD;
- thông tin tài sản;
- vé máy bay;
- giấy tờ cá nhân;
- thông tin tài khoản.
Những dữ liệu tưởng như vô hại khi kết hợp với nhau có thể tạo thành một hồ sơ rất hữu ích cho kẻ tấn công.
Nếu lỡ làm theo kẻ lừa đảo thì phải làm gì?
Điều quan trọng nhất là hành động càng sớm càng tốt.
Nếu đã cung cấp thông tin ngân hàng hoặc thực hiện giao dịch đáng ngờ:
Bước 1: Liên hệ ngân hàng ngay
Yêu cầu ngân hàng kiểm tra và áp dụng các biện pháp bảo vệ tài khoản phù hợp.
Bước 2: Đổi mật khẩu
Ưu tiên các tài khoản quan trọng như:
- ngân hàng;
- email;
- Apple Account/Google Account;
- mạng xã hội.
Nếu sử dụng cùng một mật khẩu ở nhiều dịch vụ, hãy thay đổi ở tất cả các dịch vụ đó.
Bước 3: Kiểm tra thiết bị
Nếu đã cài ứng dụng từ nguồn không rõ, cần kiểm tra thiết bị và gỡ bỏ phần mềm đáng ngờ. Với trường hợp nghiêm trọng, nên nhờ chuyên gia kỹ thuật kiểm tra.
Bước 4: Lưu lại bằng chứng
Không xóa ngay:
- số điện thoại;
- tin nhắn;
- đường link;
- email;
- tài khoản nhận tiền;
- mã giao dịch;
- ảnh chụp màn hình.
Những thông tin này có thể hữu ích khi báo sự việc.
Bước 5: Trình báo cơ quan chức năng
Nếu đã phát sinh thiệt hại hoặc có dấu hiệu tội phạm, hãy liên hệ cơ quan chức năng để được hướng dẫn xử lý.
Cybersecurity không còn là câu chuyện chỉ dành cho doanh nghiệp
Những vụ lừa đảo liên quan đến VNeID và sổ đỏ cho thấy một xu hướng quan trọng: kẻ tấn công không nhất thiết phải “hack” một hệ thống để gây thiệt hại.
Chúng có thể hack vào niềm tin của con người.
Một cuộc gọi đúng thời điểm, một thông tin cá nhân bị lộ, một website có giao diện giống trang chính thức và một mã QR có thể được ghép thành một chuỗi tấn công hoàn chỉnh.
Trong khi đó, quá trình số hóa đang tiếp tục mở rộng. Đề án phát triển VNeID giai đoạn 2026–2030 đặt mục tiêu mở rộng các tiện ích số, tích hợp giấy tờ và phát triển hệ sinh thái dịch vụ trên nền tảng này.
Việc số hóa mang lại nhiều tiện ích, nhưng đồng thời cũng khiến bảo vệ danh tính số trở thành một kỹ năng quan trọng đối với mỗi người.
Kết luận: Bảo mật tốt nhất bắt đầu từ một lần “dừng lại”
Không phải cuộc tấn công nào cũng có dấu hiệu rõ ràng.
Một website có thể trông giống website chính thức. Một người gọi điện có thể biết tên và thông tin của bạn. Một ứng dụng có thể sử dụng logo quen thuộc. Một mã QR có thể trông hoàn toàn bình thường.
Vì vậy, nguyên tắc đơn giản nhất là:
Đừng vội làm theo. Hãy dừng lại và xác minh.
Đặc biệt với những vấn đề liên quan đến VNeID, sổ hồng, sổ đỏ, CCCD, thuế, ngân hàng và tài sản, người dùng nên chủ động kiểm tra thông tin qua kênh chính thức thay vì làm theo hướng dẫn từ một cuộc gọi hoặc tin nhắn bất ngờ.
Trong thế giới số, một vài phút kiểm tra có thể giúp tránh được một sự cố kéo dài nhiều tháng.
FAQ: Các câu hỏi thường gặp về an ninh mạng
Có phải cán bộ Nhà nước sẽ gọi để cập nhật sổ đỏ trên VNeID không?
Người dân không nên mặc định mọi cuộc gọi như vậy là chính thức. Đã có nhiều cảnh báo về việc kẻ gian giả danh cán bộ để thực hiện thủ đoạn lừa đảo liên quan đến VNeID và dữ liệu đất đai. Hãy chủ động xác minh qua kênh chính thức trước khi cung cấp thông tin hoặc thực hiện giao dịch.
Có nên tải ứng dụng VNeID từ link được gửi qua Zalo không?
Không nên. Với ứng dụng quan trọng, hãy tải từ nguồn chính thức và tránh cài file APK hoặc ứng dụng được gửi bởi người không xác định.
Có nên cung cấp OTP cho cán bộ hỗ trợ không?
Không. Không chia sẻ OTP, mật khẩu, mã PIN hoặc thông tin xác thực ngân hàng cho người khác.
Quét mã QR có an toàn không?
QR không tự động đồng nghĩa với an toàn. Trước khi quét hoặc xác nhận, cần biết rõ QR dẫn đến đâu và đặc biệt kiểm tra thông tin giao dịch nếu QR liên quan đến thanh toán.
Vì sao kẻ lừa đảo biết thông tin cá nhân của tôi?
Thông tin cá nhân có thể xuất hiện từ nhiều nguồn khác nhau, bao gồm các vụ lộ lọt dữ liệu, dịch vụ trực tuyến, mạng xã hội hoặc việc người dùng công khai thông tin. Bộ Công an đã cảnh báo về tình trạng dữ liệu cá nhân bị thu thập và mua bán trái phép trên không gian mạng.
Làm gì nếu đã chuyển tiền cho kẻ lừa đảo?
Hãy liên hệ ngân hàng ngay lập tức, lưu giữ toàn bộ bằng chứng giao dịch và thông tin liên quan, đồng thời trình báo cơ quan chức năng để được hướng dẫn xử lý.